ÚLTIMAS
-
Publicação Legal: AVISO DE LICITAÇÃO: PREGÃO ELETRÔNICO Nº 313/2026/SUPEL/RO
-
Publicação Legal: AVISO DE LICITAÇÃO: PREGÃO ELETRÔNICO Nº 222/2026/SUPEL/RO
-
BAIRRO FLODOALDO: Moradores denunciam abandono de obra e escuridão na Praça do Contorno
-
OPERAÇÃO EM RONDÔNIA: PF apreende R$ 45 mil, armas e carros em ação contra imigração ilegal para o EUA
-
URGENTE: Morre idosa atropelada por moto na frente do Detran
-
INTERCEPTADO: Casal do Mato Grosso é preso com 30 kg de skunk próximo da rodoviária
-
DO CLÁSSICO AO ROCK: Orquestra Villa-Lobos de Porto Velho vai promover encontro de gerações e estilos
-
VÍDEO: Ladrões de lixeira são flagrados agindo no bairro Nova Porto Velho
-
PONTO TURÍSTICO: União cede complexo da Madeira-Mamoré a Prefeitura de Porto Velho por 20 anos
-
Publicação Legal: CONDOMINIO RESIDENCIAL ARAUCARIA II
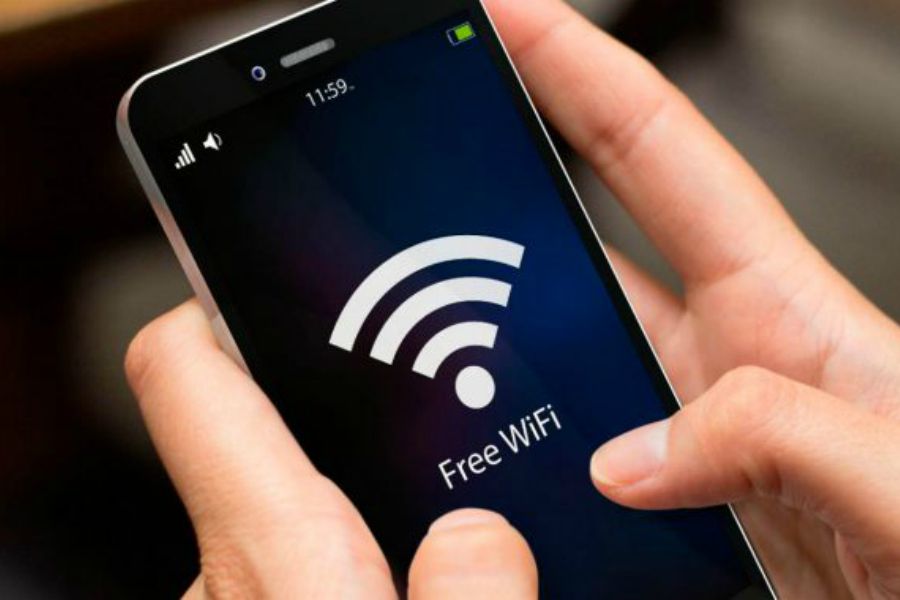
PRIVACIDADE DIGITAL DESCOMPLICADA: Hábitos Simples para Proteger Seus Dados no Wi-Fi Público e no Celular
 Siga a gente no Google News
Foto: Assessoria
Receba todas as notícias gratuitamente no WhatsApp do Rondoniaovivo.com.


Imagine esta cena matinal tão familiar. Você passa na sua cafeteria favorita para tomar um café, conecta-se à rede Wi-Fi gratuita, confere o saldo bancário, responde a algumas mensagens e faz uma compra on-line antes de sair. Tudo isso leva menos de cinco minutos. Prático, não é?
No entanto, essa mesma rotina é a forma como milhares de usuários comuns de smartphones entregam acidentalmente suas informações pessoais sem sequer perceber. A maioria das pessoas acredita que proteger a privacidade digital exige um diploma em ciência da computação ou softwares de segurança caros. Como parece algo complexo demais, acabam deixando para depois — até que uma conta seja bloqueada, um perfil nas redes sociais seja invadido ou cobranças estranhas apareçam na fatura do cartão.
A boa notícia é que você não precisa virar um especialista em tecnologia para se manter seguro. As ameaças digitais modernas raramente dependem de invasões complexas dignas de filmes. Em vez disso, exploram hábitos simples do dia a dia. Ao ajustar algumas configurações e adotar medidas básicas de precaução digital, você protege sua vida no celular em poucos minutos.
Por Que a Praticidade Diária do Celular Traz Riscos Ocultos
Dez anos atrás, o telefone servia basicamente para ligações, mensagens de texto e algumas fotos. Hoje, aquele aparelho fino no seu bolso guarda as chaves de toda a sua vida financeira e pessoal.
Seu Smartphone Agora É Sua Carteira e Seu Documento de Identidade
Pense no que está dentro do seu celular neste exato momento. Aplicativos bancários, carteiras digitais, e-mails de trabalho, documentos fiscais, fotos da família e cartões de crédito salvos estão todos a um toque do seu polegar. Deixar esse aparelho desprotegido em uma rede aberta é muito parecido com deixar sua carteira física aberta sobre o banco de um ônibus lotado enquanto você olha pela janela.
Por Que os Hackers Miram nos Hábitos em Vez de Sistemas Complexos
Os cibercriminosos são práticos. Por que gastar semanas tentando quebrar servidores bancários criptografados quando alguém digita voluntariamente seu e-mail e senha em uma tela falsa de login de Wi-Fi no aeroporto? A pressa e a busca por conveniência nos tornam previsíveis. Quando ativamos a conexão automática em qualquer rede gratuita ou reutilizamos a mesma senha fácil em vinte sites diferentes, fazemos o trabalho difícil por eles.
Hábitos Inteligentes para Se Manter Seguro no Wi-Fi Público
O Wi-Fi gratuito em shoppings, hotéis, cafeterias e rodoviárias quebra um galho enorme quando queremos economizar dados móveis. Ainda assim, redes abertas funcionam como uma sala cheia, onde qualquer pessoa sentada por perto pode ouvir conversas faladas em voz alta.
Como Redes Falsas ("Evil Twin") Enganam Usuários Desavisados
Você já abriu as configurações de Wi-Fi em uma cafeteria e viu duas redes com nomes quase idênticos, como Cafe_Clientes e Cafe_WiFi_Gratis? Uma pertence ao estabelecimento. A outra pode ser um ponto de acesso falso — conhecido como "gêmeo maligno" (evil twin) — criado por alguém sentado a poucos metros com um notebook. Assim que seu celular se conecta à rede falsa, todas as páginas sem criptografia que você acessa e todos os dados digitados passam primeiro pelo dispositivo dessa pessoa.
Desative a Conexão Automática para Evitar Conexões Silenciosas
Seu celular quer ajudar e, por padrão, memoriza todas as redes públicas às quais você já se conectou, reconectando-se automaticamente sempre que você volta ao alcance delas. Pior ainda: golpistas costumam dar a redes falsas nomes comuns de aeroportos, hotéis ou grandes redes de lojas para que os aparelhos se conectem silenciosamente dentro do bolso das pessoas.
Abra hoje mesmo as configurações de Wi-Fi do seu aparelho e desative a opção "Conexão automática" para redes públicas. Faça com que se conectar seja uma escolha consciente, e não um reflexo automático.
Deixe Operações Bancárias e Compras para os Dados Móveis (4G ou 5G)
Você não precisa abandonar o Wi-Fi público para sempre. Assistir a vídeos, ler notícias ou conferir o cardápio de um restaurante na rede da cafeteria não traz problemas. Basta traçar um limite claro para tarefas sensíveis.
Sempre que for acessar o aplicativo do banco, pagar contas, entrar em portais governamentais ou digitar o número do cartão de crédito, desligue o Wi-Fi por sessenta segundos e use sua conexão móvel 4G ou 5G. As redes das operadoras criptografam automaticamente o tráfego entre o seu celular e a torre de sinal, tornando a interceptação muito mais difícil do que em um roteador aberto de shopping.
Checklist Rápido Antes de Usar Qualquer Wi-Fi Público
• Confirme o nome exato da rede com os funcionários do local antes de tocar em conectar.
• Procure o ícone de cadeado ou "HTTPS" na barra do navegador para garantir que o tráfego básico da página esteja protegido.
• Toque em "Esquecer esta rede" ao sair de um hotel, aeroporto ou cafeteria para que seu celular pare de procurá-la mais tarde.
Como Sair da Armadilha da Reutilização de Senhas
Se o Wi-Fi público é o portão da frente destrancado, as senhas fracas são a chave reserva escondida bem embaixo do capacho. Quase todo mundo sabe que deveria usar senhas longas e exclusivas, mas quase ninguém faz isso na prática. O motivo é simples: o cérebro humano não foi feito para memorizar quarenta sequências aleatórias de letras, números e símbolos.
O Efeito Dominó de Usar a Mesma Senha em Tudo
Para lidar com o excesso de cadastros, a maioria de nós cria uma ou duas combinações fáceis de lembrar — geralmente o nome de um animal de estimação, um ano de nascimento e um ponto de exclamação — e as repete em todos os lugares. O problema é que sites sofrem vazamentos de dados todas as semanas. Mesmo que um fórum antigo ou uma loja on-line de que você mal se lembra seja invadido, robôs automatizados testam imediatamente aquele par de e-mail e senha vazados nos principais bancos, provedores de e-mail e redes sociais. Uma pequena brecha se transforma em um verdadeiro efeito dominó.
Como um Gerenciador de Senhas Simplifica a Segurança dos Seus Acessos
Em vez de forçar sua memória a fazer todo o trabalho pesado, deixe que um gerenciador de senhas dedicado cuide dessa rotina para você. Pense nele como um cofre digital criptografado guardado dentro do seu celular e do seu navegador. Ele cria senhas complexas e totalmente exclusivas para cada site que você utiliza e as armazena com segurança atrás de uma única senha mestra forte ou da sua impressão digital.
Assim, você para de redefinir senhas esquecidas a cada duas semanas, e o vazamento de um site secundário nunca coloca seu e-mail principal ou sua conta bancária em risco.
O Preenchimento Automático Como Escudo Contra Páginas Falsas
Aqui está uma vantagem extra diretamente ligada à segurança no celular e no Wi-Fi público. Links maliciosos enviados por mensagem ou telas falsas de login em redes públicas costumam imitar páginas reais de bancos ou redes sociais até nos mínimos detalhes de logotipo e fonte. Seus olhos podem deixar passar um erro sutil no endereço do site, como g00gle.com em vez de google.com.
Um gerenciador de senhas não se deixa enganar pelas aparências. Ele verifica o domínio real do site antes de preencher qualquer informação. Se o endereço for uma página falsa criada para aplicar golpes, o preenchimento automático se recusa a inserir suas credenciais dando a você um alerta imediato antes que cometa um erro caro.
Três Configurações Rápidas no Smartphone Que Você Pode Mudar em Cinco Minutos
Com seus hábitos de Wi-Fi e suas senhas em ordem, alguns ajustes rápidos no menu de configurações do celular fecham as brechas mais comuns que restam.
Evolua Sua Autenticação em Dois Fatores Além do SMS
A autenticação em dois fatores (2FA) adiciona uma segunda trava às suas contas, garantindo que uma senha roubada, por si só, não seja suficiente para invadi-las. A maioria das pessoas depende de códigos de seis dígitos enviados por mensagem de texto. Embora o SMS seja melhor do que não ter nenhuma etapa extra, mensagens de texto podem ocasionalmente ser interceptadas ou sofrer atrasos durante viagens.
Sempre que um aplicativo oferecer a opção, mude seu método de 2FA para um aplicativo autenticador ou chaves de acesso (passkeys) integradas ao aparelho. Eles geram códigos temporários diretamente no seu telefone físico, o que significa que ninguém consegue acessá-los remotamente sem ter o seu dispositivo em mãos.
Revise as Permissões dos Aplicativos e Instale Atualizações do Sistema
Por que um simples aplicativo de lanterna ou filtro de fotos precisaria de acesso contínuo à sua localização exata via GPS, aos seus contatos e ao seu microfone? Na maioria das vezes, não precisa. Uma vez por mês, navegue pelas configurações de privacidade do celular e remova permissões de aplicativos que não têm motivo real para monitorar você em segundo plano.
Ao mesmo tempo, pare de clicar em "Lembrar amanhã" quando surgirem atualizações do sistema operacional. Essas atualizações raramente são apenas visuais elas corrigem falhas de segurança recém-descobertas que criminosos procuram ativamente explorar.
Oculte Notificações Sensíveis na Tela de Bloqueio
Imagine deixar seu celular sobre a mesa de uma cafeteria enquanto vai pegar guardanapos. Um alerta bancário ou código de verificação aparece na tela bloqueada para qualquer pessoa por perto ler. Acesse as configurações de notificações e escolha ocultar conteúdo sensível quando a tela estiver bloqueada. Você continuará vendo que uma mensagem chegou, mas sem exibir códigos privados para todo o ambiente.
Conclusão: Hábitos Simples Superam Ferramentas Complexas
Proteger sua privacidade digital não significa viver com medo nem abrir mão da praticidade que torna os smartphones tão úteis no dia a dia. Assim como trancar a porta de casa ao sair para o trabalho ou cobrir a senha no caixa eletrônico, a segurança on-line resume-se a algumas rotinas automáticas e cheias de bom senso. Desativar a conexão automática no Wi-Fi público, alternar para os dados móveis ao acessar o banco, deixar um gerenciador de senhas cuidar de acessos exclusivos e ajustar duas ou três configurações no aparelho leva menos tempo do que terminar uma xícara de café e garante tranquilidade duradoura sempre que você tocar em "conectar".
Perguntas Frequentes (FAQs)
1. O Wi-Fi público é totalmente inseguro para usar no celular?
De forma alguma. O Wi-Fi público serve perfeitamente para navegação casual, leitura de notícias ou vídeos. O ideal é apenas evitar o acesso a contas sensíveis — como aplicativos bancários, portais fiscais ou finalização de compras — enquanto estiver conectado a uma rede aberta.
2. Os dados móveis (4G ou 5G) são realmente mais seguros do que o Wi-Fi gratuito?
Sim. As redes de telefonia móvel criptografam automaticamente a conexão entre o smartphone e a antena da operadora, enquanto os roteadores de Wi-Fi público são compartilhados com desconhecidos e muitas vezes não contam com criptografia forte.
3. O que devo fazer se perceber que me conectei a uma rede Wi-Fi suspeita?
Desconecte-se imediatamente, abra as configurações de Wi-Fi e toque em "Esquecer esta rede" para que o celular não volte a se conectar depois. Caso tenha acessado alguma conta importante enquanto estava conectado, altere essas senhas imediatamente usando os dados móveis.
4. Os gerenciadores de senhas continuam seguros se eu perder meu celular?
Sim. Seus dados de acesso permanecem protegidos dentro de um cofre criptografado, resguardado pela sua senha mestra e pelo bloqueio biométrico (impressão digital ou reconhecimento facial). Mesmo que alguém encontre seu aparelho, não conseguirá abrir o cofre sem essa chave principal, e você ainda poderá acessar suas senhas por outro dispositivo.
5. Com que frequência devo revisar as configurações de privacidade do meu smartphone?
Fazer uma verificação rápida de cinco minutos a cada dois ou três meses — removendo aplicativos sem uso, limitando permissões desnecessárias de localização e garantindo que as atualizações automáticas estejam ativadas — já é mais do que suficiente para manter seu aparelho bem protegido.
Acesse sua conta do Rondoniaovivo.com e faça seu comentário
Existem cartéis de postos de combustível em Porto Velho?
Você acha que os políticos de Rondônia desviam emendas parlamentares?
* O resultado da enquete não tem caráter científico, é apenas uma pesquisa de opinião pública!
MAIS NOTÍCIAS

Por Editoria
CLASSIFICADOS veja mais

EMPREGOS
-

Emendador(a) Rolo
-

Operador de máquina industrial
-
Ajudante
-
Operador(a) Caixa
-

Assistente Contabilidade
-

Financeiro
PUBLICAÇÕES LEGAIS
-
Publicação Legal
-
Publicação Legal
-
Publicação Legal
-
Publicação Legal
DESTAQUES EMPRESARIAIS
-
MATRÍCULAS ABERTAS 2027
GARANTA A VAGA: Escola Infantil DG oferece vagas da Educação Infantil ao 5º ano
-
HAPPY FRIDAY
-
RONDONCAP SEMANA DO PIX
Domingo tem um PIX de 91 mil no 4º prêmio para você realizar o seu sonho
EVENTOS
-
08/08/2026
-
18/07/2026
-
04/07/2026

© 2005 - 2026, Rondoniaovivo.com. Todos os direitos reservados - CNPJ: 08.742.048/0001-87